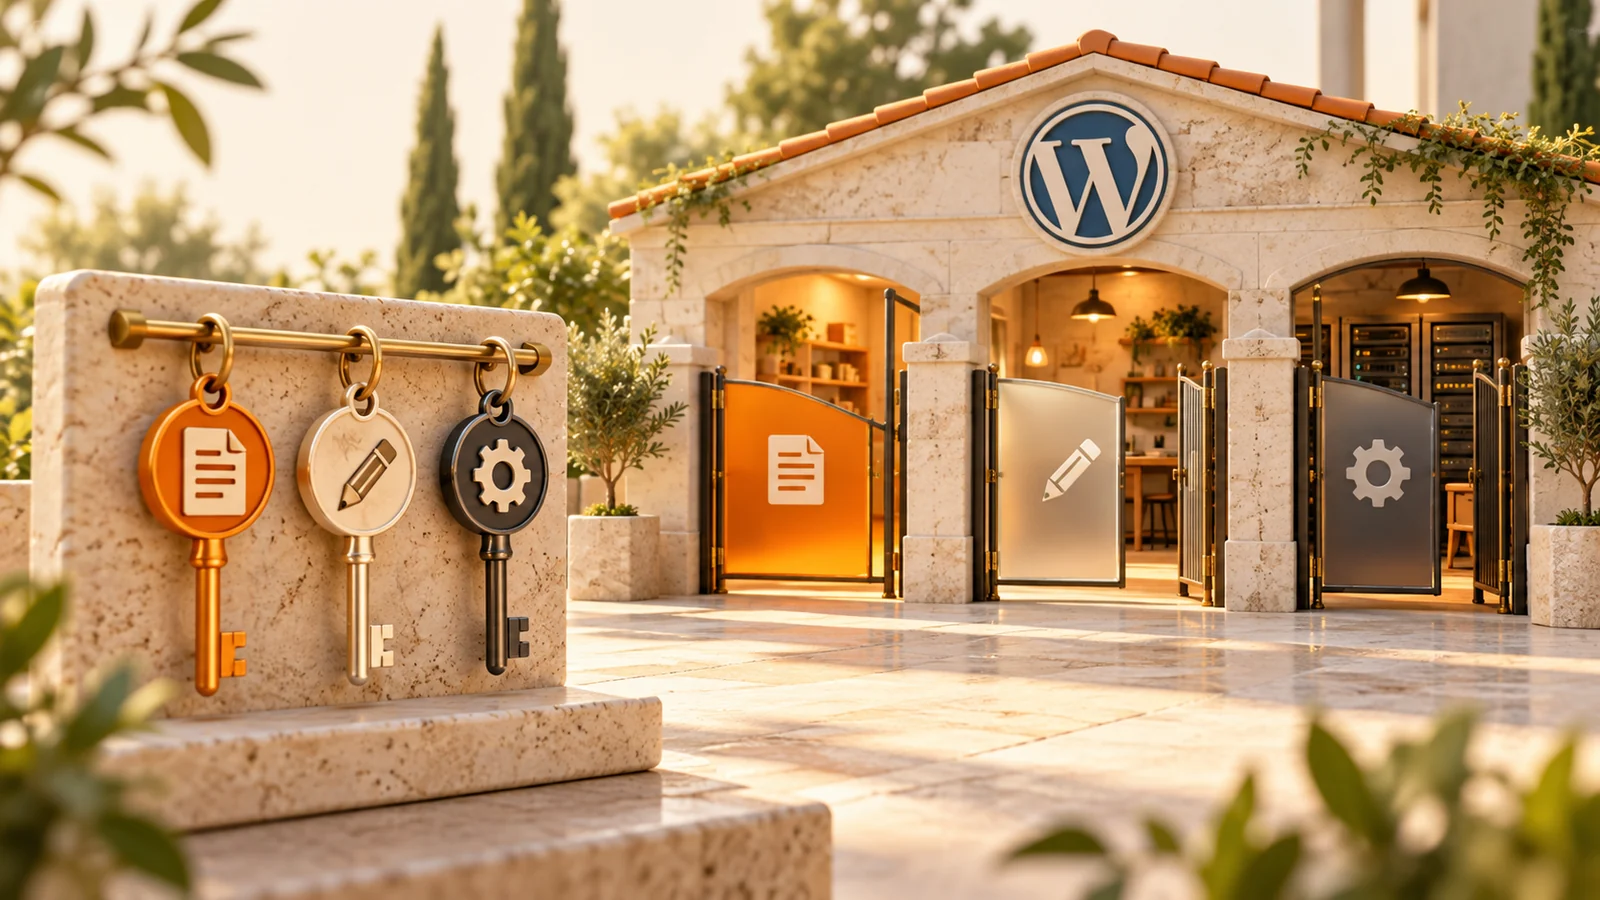
Per dare accesso a WordPress, parti dal lavoro che la persona deve svolgere. Chi prepara un articolo, chi lo pubblica e chi interviene sui plugin hanno esigenze diverse. Assegnare a tutti il ruolo di amministratore rende immediato l’ingresso, ma amplia anche ciò che ciascun account può modificare.
Il criterio che consigliamo è concreto: scrivi le attività previste, scegli il ruolo sufficiente e verifica il risultato con quell’account. Il nome del ruolo è un punto di partenza; conta ciò che permette di fare sul tuo sito.
Prima del ruolo, definisci il compito
Immagina di affidare a un collaboratore due articoli al mese. Deve consegnare bozze, inserire immagini, modificare pagine o pubblicare senza revisione? “Gestire il blog” non chiarisce queste differenze. Una breve lista evita di concedere permessi estesi solo perché manca una decisione operativa.
Per noi la domanda utile è: quale operazione deve poter completare in autonomia, e quale deve restare a un’altra persona? La stessa valutazione vale quando il collaboratore è un’agenzia: un intervento tecnico può richiedere più accesso di una consegna di testi.
I ruoli standard, in breve
- Collaboratore: prepara i propri articoli, senza pubblicarli.
- Autore: pubblica e gestisce i propri articoli.
- Editore: gestisce anche articoli e pagine di altri.
- Amministratore: dispone di ampi poteri sul singolo sito.
- Sottoscrittore: gestisce il proprio profilo.
Questa sintesi riguarda i ruoli standard descritti nella documentazione WordPress. Plugin, configurazioni personalizzate e reti multisito possono cambiare il quadro: verifica i permessi effettivi.
Tre decisioni da prendere sul tuo sito
Chi prepara e chi approva?
Se vuoi controllare i contenuti prima che vadano online, rendi esplicito il passaggio di revisione. Per esempio, un collaboratore può consegnare il testo a un referente che verifica informazioni e link. Non promettere autonomia di pubblicazione per poi chiedere approvazioni fuori dal flusso: compiti e accessi devono essere coerenti.
Chi deve intervenire sulla parte tecnica?
Per aggiornamenti, configurazioni o riparazioni, chiedi a chi esegue l’intervento quali accessi servono e per quanto tempo. Consigliamo di collegare i permessi più ampi a una responsabilità precisa. Se l’intervento è circoscritto, concorda anche il momento della verifica finale e della revoca dell’accesso temporaneo.
Il titolare mantiene il controllo?
Accertati che l’attività possa recuperare gli account essenziali anche se cambia fornitore. WordPress è solo una parte: dominio, hosting ed email possono avere accessi separati. Evita che tutto dipenda dall’indirizzo personale di un ex collaboratore. Prima di modificare questi accessi, verifica chi li usa e quali servizi ne dipendono.
Un account personale per ogni persona
Consigliamo account nominativi, anziché una password condivisa tra tutti. Così diventa più semplice individuare chi è ancora autorizzato e ritirare un singolo accesso quando non serve più. Conserva una lista essenziale: persona, compito, referente e data prevista di revisione.
Quando una funzione non è disponibile, non passare subito al ruolo più potente. Fai identificare il permesso mancante e valuta se è davvero necessario. Il costo di un chiarimento iniziale è spesso inferiore a quello di un accesso ampio lasciato senza una scadenza.
Quando finisce la collaborazione
Prima di eliminare o modificare un account, verifica i contenuti attribuiti alla persona, le integrazioni collegate e il lavoro ancora da consegnare. Concorda chi prende in carico i materiali e conserva ciò che deve restare al sito. L’obiettivo è chiudere l’accesso senza perdere responsabilità e continuità operativa.
Se sospetti un uso improprio dell’account, la priorità cambia: serve una valutazione tempestiva dell’incidente. Puoi partire dalla nostra guida su cosa fare nelle prime ore con un sito compromesso.
Da dove cominciare
Apri l’elenco utenti e scegli un account di cui non ricordi più il motivo. Prima di intervenire, ricostruisci chi lo usa e per quale attività. Ripeti poi il controllo sugli accessi più ampi. È un punto di partenza più utile che cambiare tutti i ruoli senza conoscere le conseguenze.
Se vuoi capire quali accessi servono davvero al tuo sito, parliamone: possiamo valutare il problema e individuare l’intervento adatto.