Un sito WordPress che improvvisamente reindirizza verso pagine sconosciute, mostra avvisi di sicurezza, crea utenti amministratori non riconosciuti o viene bloccato dall’hosting va trattato come un possibile incidente di sicurezza. Ma nelle prime ore il problema non è “provare qualcosa finché torna online”: è capire cosa sta succedendo, limitare l’esposizione e conservare le informazioni utili per la bonifica.
Prima di tutto: raccogli i segnali
“Sito hackerato” può indicare situazioni molto diverse. WordPress.org consiglia di partire dagli indicatori concreti: segnalazioni di malware, blocchi dell’hosting, reindirizzamenti, nuovi utenti non autorizzati, modifiche visibili o avvisi dei motori di ricerca.
Annota quando hai notato il problema, cosa vedevi e quali modifiche erano state fatte poco prima. Conserva screenshot, email dell’hosting e avvisi ricevuti. Questa documentazione aiuta chi dovrà analizzare l’incidente e riduce il rischio di perdere indizi con interventi casuali.
Decidi se il sito deve restare raggiungibile
Se il sito distribuisce malware, reindirizza i visitatori, espone contenuti fraudolenti o mostra altri comportamenti dannosi, la priorità non è mantenere il servizio online a ogni costo. Serve coinvolgere rapidamente hosting e tecnico per valutare come limitare l’accesso senza distruggere le evidenze necessarie alla diagnosi.
Non esiste una procedura identica per ogni incidente: un’iniezione di spam, un account amministratore compromesso e un malware lato server richiedono verifiche diverse.
Coinvolgi subito le persone giuste
- Hosting: può verificare blocchi, log, anomalie lato server e disponibilità dei backup.
- Tecnico WordPress o referente sicurezza: deve identificare il tipo di compromissione, il punto di ingresso e ciò che va ripristinato o sostituito.
- Chi gestisce gli accessi: deve sapere quali account e credenziali esistono e quali potrebbero essere coinvolti.
- Responsabile dell’attività: deve valutare gli impatti operativi e, quando necessario, coinvolgere i professionisti competenti per gli aspetti legali o relativi ai dati personali.
Non limitarti a cancellare quello che sembra sospetto
Eliminare un file, un utente o un plugin sospetto può rimuovere un sintomo senza eliminare la causa. Se il punto di ingresso rimane aperto, il problema può ripresentarsi.
Una bonifica seria deve quindi verificare non solo ciò che è stato modificato, ma anche come è avvenuto l’accesso: credenziali, componenti vulnerabili, file alterati, account aggiunti, configurazione dell’hosting e altri elementi pertinenti al caso. Se serve un intervento tecnico, qui trovi il nostro servizio di rimozione malware WordPress.
Backup: utile, ma non basta sapere che esiste
Un backup può essere fondamentale, ma prima di ripristinarlo bisogna capire se risale a prima della compromissione e quali dati o modifiche successive andrebbero persi. Ripristinare una copia già compromessa riporta online anche il problema; ripristinare una copia molto vecchia può invece cancellare ordini, richieste o contenuti recenti.
Controlla anche Google Search Console
Google può rilevare contenuti compromessi, malware e altre minacce. Se Search Console segnala un problema di sicurezza, la segnalazione va considerata insieme alla diagnosi tecnica. Google documenta, tra gli esempi di contenuti compromessi, iniezioni di codice o pagine, contenuti nascosti e reindirizzamenti verso destinazioni dannose o spam.
La richiesta di revisione a Google ha senso dopo che il problema è stato realmente risolto, non come sostituto della bonifica.
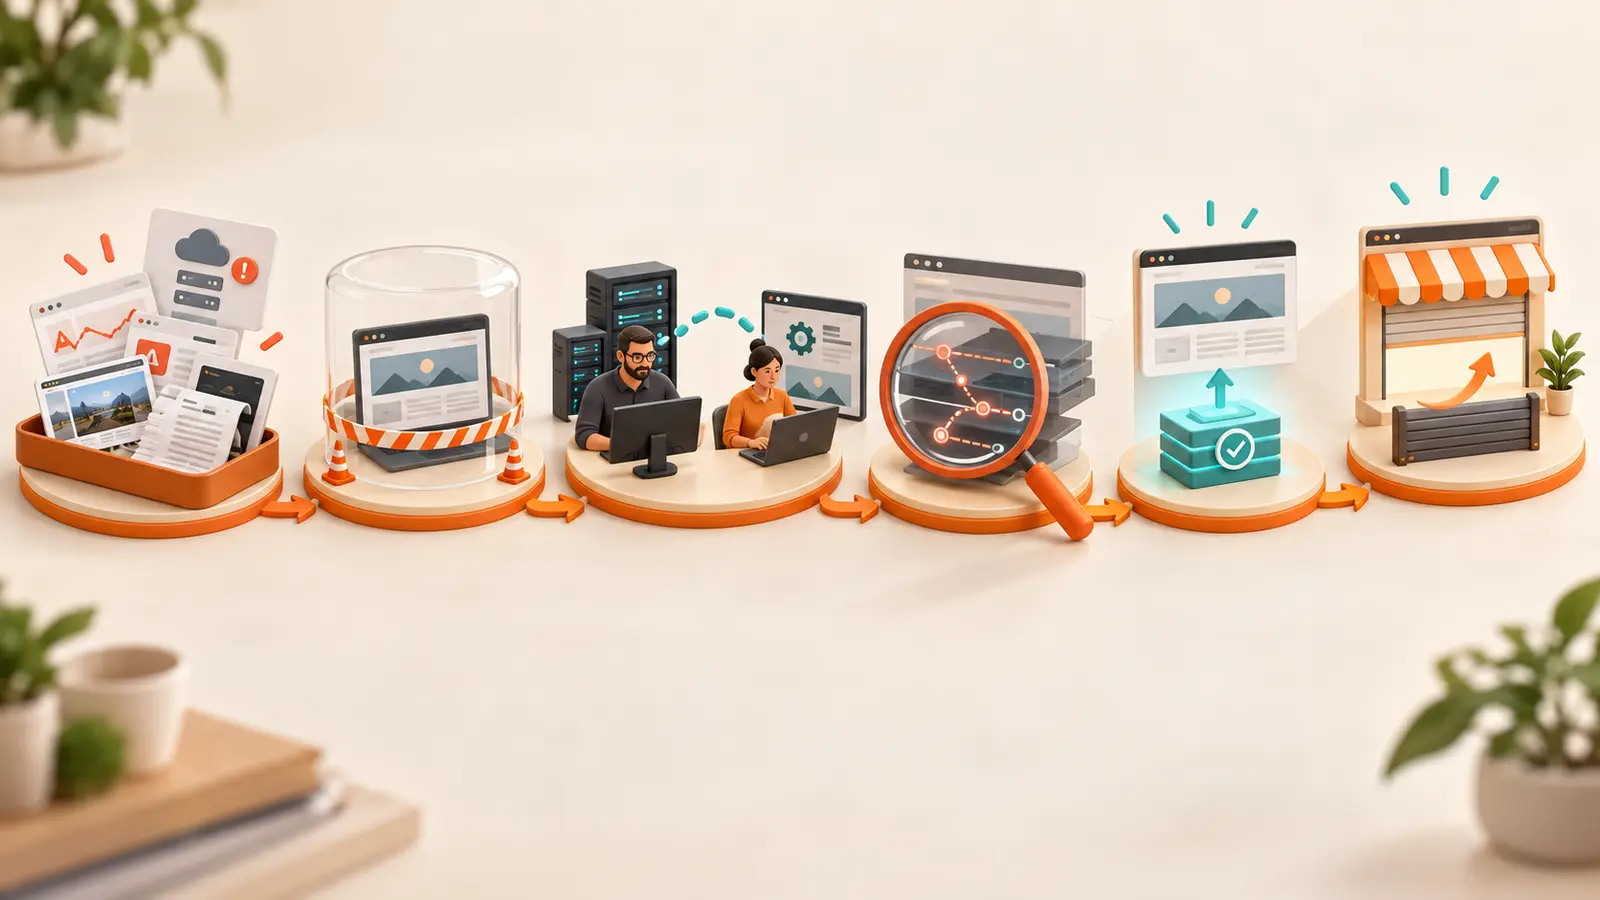
Prima di riaprire: cosa deve essere verificato
- la causa o il probabile punto di ingresso è stato individuato e corretto;
- file, database, utenti e componenti sono stati controllati per quanto pertinente all’incidente;
- gli accessi coinvolti sono stati messi in sicurezza;
- il sito non presenta più reindirizzamenti, codice o contenuti non autorizzati;
- backup e sistema di aggiornamento sono stati verificati;
- eventuali segnalazioni dell’hosting o di Search Console sono state gestite.
Dopo la bonifica conviene anche rivedere accessi, configurazioni e misure preventive: la sicurezza WordPress è un’attività distinta dalla rimozione del malware e serve a ridurre il rischio di nuove compromissioni.
Le prime ore servono a evitare una seconda decisione sbagliata
Quando un sito è compromesso, la fretta porta facilmente a cancellare file, ripristinare copie senza verificarle o cambiare componenti prima di capire l’origine del problema. L’obiettivo iniziale è diverso: contenere, documentare, diagnosticare e solo dopo ripristinare.
Se sospetti che il tuo sito WordPress sia stato compromesso e vuoi capire come impostare la verifica, contattaci. Partiamo dai segnali osservati e dalla situazione tecnica reale, senza dare per scontato che ogni incidente richieda la stessa soluzione.
Fonti: WordPress.org, “FAQ My site was hacked”; Google Search Central, prevenzione delle infezioni malware e problemi di sicurezza.