Si una web WordPress empieza a redirigir a páginas desconocidas, muestra avisos de seguridad, aparecen administradores que nadie reconoce o el hosting bloquea la cuenta, conviene tratarlo como un posible incidente de seguridad. Durante las primeras horas el objetivo no es “probar cosas hasta que vuelva a funcionar”, sino entender qué está ocurriendo, limitar la exposición y conservar información útil para la limpieza.
Primero: reúne las señales
“WordPress hackeado” puede describir situaciones muy distintas. WordPress.org recomienda partir de indicadores concretos: avisos de malware, bloqueos del hosting, redirecciones, usuarios nuevos no autorizados, cambios visibles o alertas de los buscadores.
Anota cuándo detectaste el problema, qué ocurría y qué cambios se habían realizado poco antes. Guarda capturas, correos del hosting y avisos recibidos. Esta información ayuda a quien tenga que analizar el incidente y evita perder pistas con intervenciones improvisadas.
Decide si la web debe seguir accesible
Si la web distribuye malware, redirige a los visitantes, muestra contenido fraudulento o presenta otros comportamientos dañinos, la prioridad no es mantenerla online a cualquier precio. Hay que implicar cuanto antes al hosting y al técnico para valorar cómo limitar el acceso sin destruir información necesaria para el diagnóstico.
No existe un procedimiento idéntico para todos los incidentes: una inyección de spam, una cuenta de administrador comprometida y un malware a nivel de servidor requieren comprobaciones diferentes.
Implica a las personas adecuadas
- Hosting: puede revisar bloqueos, registros, anomalías del servidor y disponibilidad de copias de seguridad.
- Técnico WordPress o responsable de seguridad: debe identificar el tipo de compromiso, el punto de entrada y qué debe restaurarse o sustituirse.
- Quien gestiona los accesos: debe saber qué cuentas y credenciales existen y cuáles podrían estar afectadas.
- Responsable del negocio: debe valorar el impacto operativo y, cuando sea necesario, recurrir a profesionales competentes para cuestiones legales o relacionadas con datos personales.
No te limites a borrar lo que parece sospechoso
Eliminar un archivo, un usuario o un plugin sospechoso puede quitar un síntoma sin resolver la causa. Si el punto de entrada sigue abierto, el problema puede volver.
Una limpieza seria debe comprobar no solo qué se ha modificado, sino también cómo se produjo el acceso: credenciales, componentes vulnerables, archivos alterados, cuentas añadidas, configuración del hosting y otros elementos pertinentes al caso. Si necesitas una intervención técnica, aquí puedes ver nuestro servicio de eliminación de malware en WordPress.
Copias de seguridad: tener una no es suficiente
Una copia puede ser fundamental, pero antes de restaurarla hay que saber si es anterior al compromiso y qué datos o cambios posteriores se perderían. Restaurar una copia ya comprometida devuelve también el problema; utilizar una demasiado antigua puede eliminar pedidos, solicitudes o contenidos recientes.
Revisa también Google Search Console
Google puede detectar contenido comprometido, malware y otras amenazas. Si Search Console muestra un problema de seguridad, conviene analizar ese aviso junto con el diagnóstico técnico. Google incluye entre los ejemplos de contenido comprometido las inyecciones de código o páginas, el contenido oculto y las redirecciones hacia destinos dañinos o spam.
Solicitar una revisión a Google tiene sentido después de resolver realmente el problema, no como sustituto de la limpieza.
Antes de reabrir: qué debería estar comprobado
- se ha identificado y corregido la causa o el probable punto de entrada;
- se han revisado archivos, base de datos, usuarios y componentes en la medida pertinente al incidente;
- los accesos afectados se han protegido;
- la web ya no presenta redirecciones, código o contenido no autorizado;
- se han comprobado las copias de seguridad y el sistema de actualizaciones;
- se han gestionado los avisos del hosting o de Search Console, si existían.
Después de la limpieza también conviene revisar accesos, configuraciones y medidas preventivas: la seguridad WordPress es una intervención distinta de la eliminación del malware y busca reducir el riesgo de nuevas infecciones o accesos no autorizados.
Las primeras horas sirven para evitar una segunda decisión equivocada
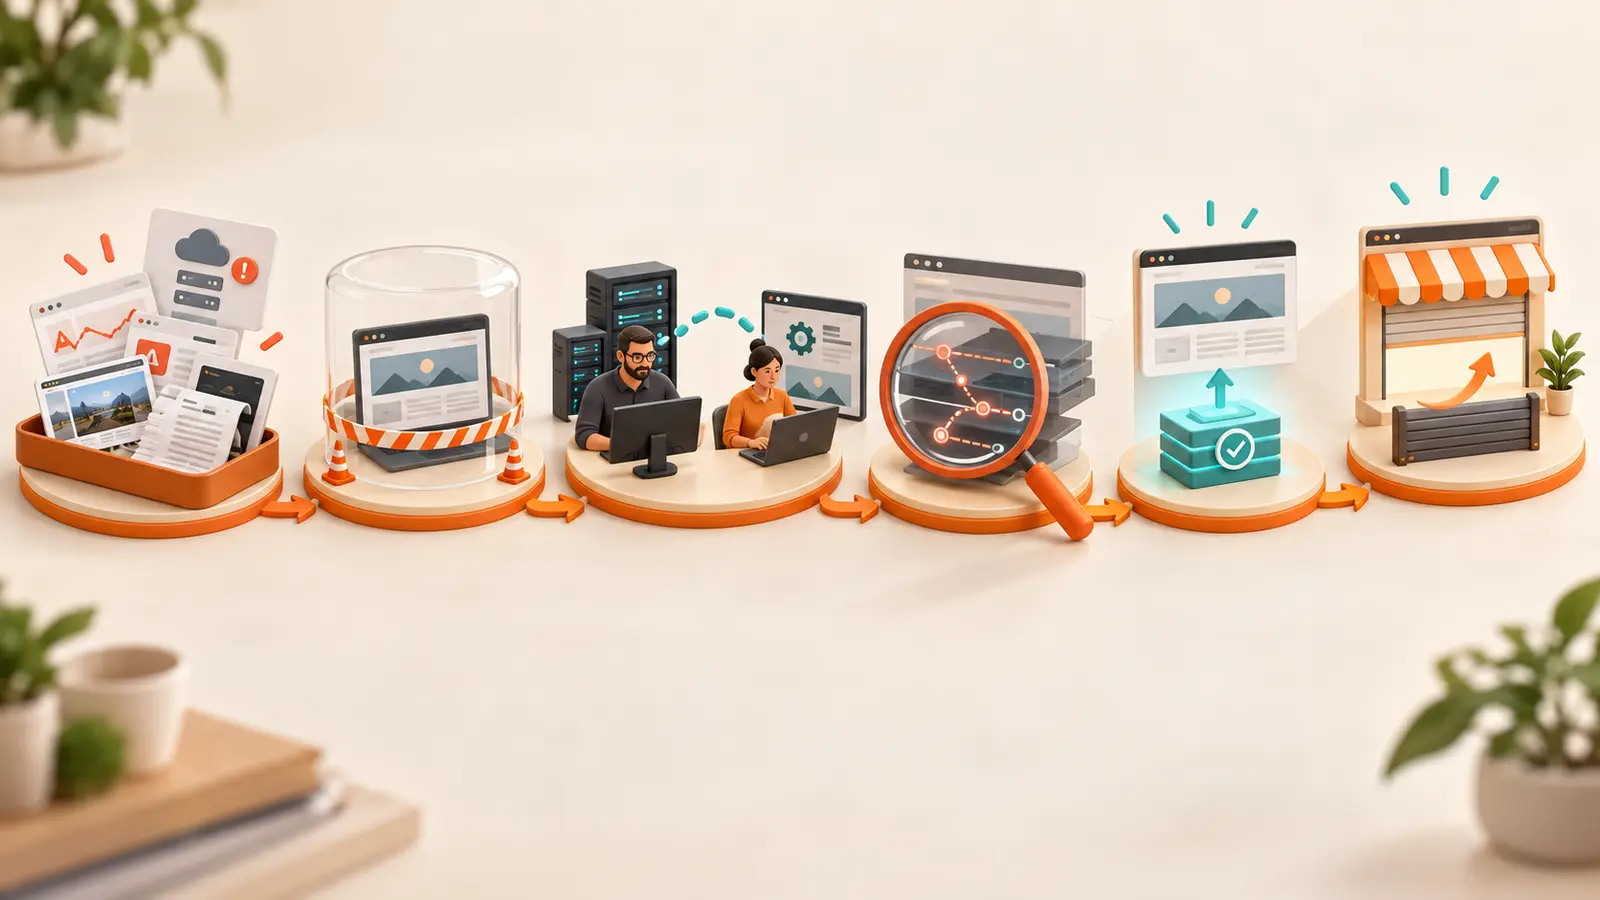
Cuando una web está comprometida, las prisas pueden llevar a borrar archivos, restaurar copias sin comprobarlas o cambiar componentes antes de entender el origen. El objetivo inicial es otro: contener, documentar, diagnosticar y después restaurar.
Si sospechas que tu WordPress ha sido comprometido y quieres saber cómo plantear la revisión, contacta con nosotros. Partimos de las señales observadas y de la situación técnica real, sin asumir que todos los incidentes requieren la misma solución.
Fuentes: WordPress.org, “FAQ My site was hacked”; Google Search Central, prevención de infecciones de malware y problemas de seguridad.