Sí, se puede usar la IA con datos personales o información confidencial, pero no basta con elegir una herramienta que prometa no utilizar los datos para entrenar sus modelos. Importa qué introduces, para qué, con qué cuenta y servicio, quién trata y puede consultar esos datos, cuánto tiempo se conservan y qué normas se aplican. Si no puedes responder a estas preguntas, no introduzcas datos reales.
La primera distinción es entre datos personales (información que identifica a una persona, directamente o al combinarse con otros datos) e información confidencial de la empresa (por ejemplo, precios no publicados, contratos, credenciales, código o estrategias). Un documento puede incluir ambas; que no aparezcan nombres no significa que sea seguro compartirlo.
¿Qué tipo de información vas a introducir?
| Tipo de información | Cómo orientarte |
|---|---|
| Contenido público o datos sintéticos | El riesgo suele ser menor. Aun así, utiliza una herramienta aprobada y revisa la respuesta. |
| Información interna que no sea personal ni confidencial | Úsala solo si la política de la empresa permite ese servicio y la cuenta tiene ajustes y permisos adecuados. |
| Datos personales comunes, como el nombre, el correo o los datos de un cliente | Antes de introducirlos, la organización debe comprobar la finalidad y la base jurídica, la información facilitada a las personas, el papel y las condiciones del proveedor, los accesos, la conservación y las medidas de seguridad. El uso debe ser necesario y limitado a esa finalidad. |
| Categorías especiales o información muy confidencial | Salud, biometría, opiniones políticas, religión, afiliación sindical, vida sexual, credenciales, expedientes de personal, secretos comerciales o documentos sujetos a confidencialidad requieren una evaluación específica y autorización. Si no existen, no los subas. |
Las categorías especiales son las que define el artículo 9 del RGPD y tienen condiciones adicionales. No basta con ocultar el nombre ni con tener el consentimiento en una conversación: el responsable del tratamiento debe determinar si el uso es lícito y qué garantías hacen falta. Es una comprobación que debe hacer la organización con las personas responsables de privacidad, seguridad u obligaciones profesionales; este artículo no sustituye el asesoramiento jurídico para un caso concreto.
“No usamos tus datos para entrenar” no lo resuelve todo
El entrenamiento, la conservación, el acceso del proveedor y la transferencia de datos son cuestiones distintas. Antes de usar la herramienta, revisa las condiciones del producto y del plan concretos, no solo su página comercial: ¿quién es el proveedor contractual?, ¿trata los datos por cuenta de la empresa?, ¿qué subproveedores utiliza?, ¿cuánto tiempo conserva los prompts y archivos?, ¿puedes borrarlos?, ¿quién dentro de la organización puede acceder a las conversaciones y a los conectores?
Si el proveedor trata datos personales por cuenta de la empresa, también hay que revisar la relación contractual y el papel que desempeña conforme al RGPD (incluidas las obligaciones del artículo 28 cuando corresponda). El Dictamen 28/2024 del EDPB sobre modelos de IA recoge aspectos que deben evaluarse, como la base jurídica y la anonimización. Desactivar el entrenamiento puede ser una medida útil, pero no convierte por sí solo cualquier carga de información en lícita o adecuada.
Ejemplo: resumir una consulta de atención al cliente
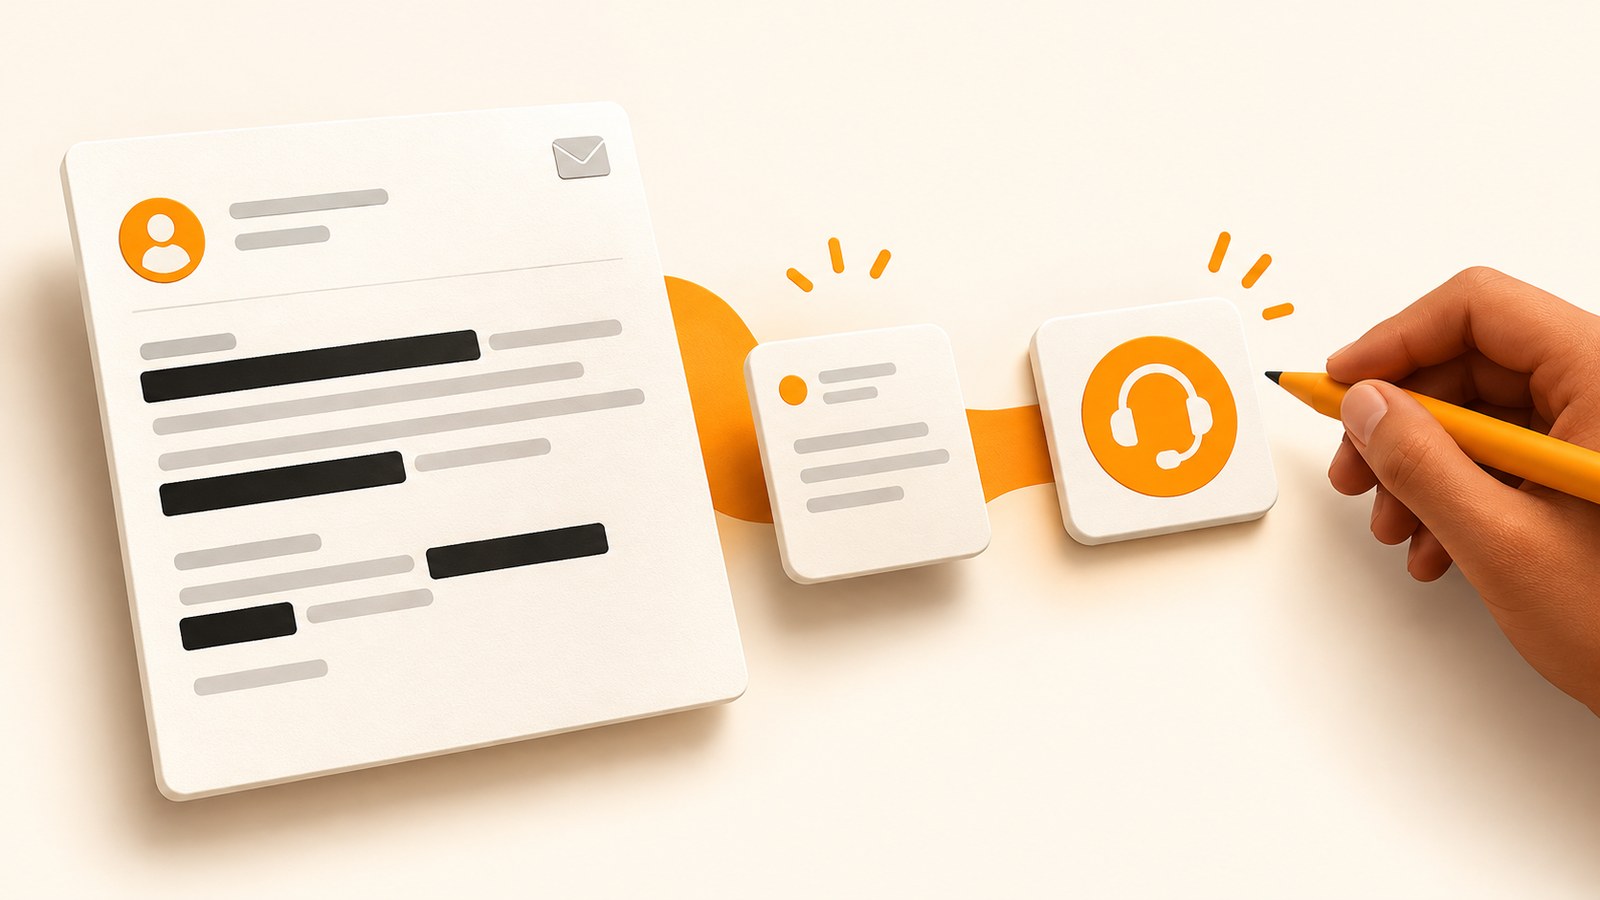
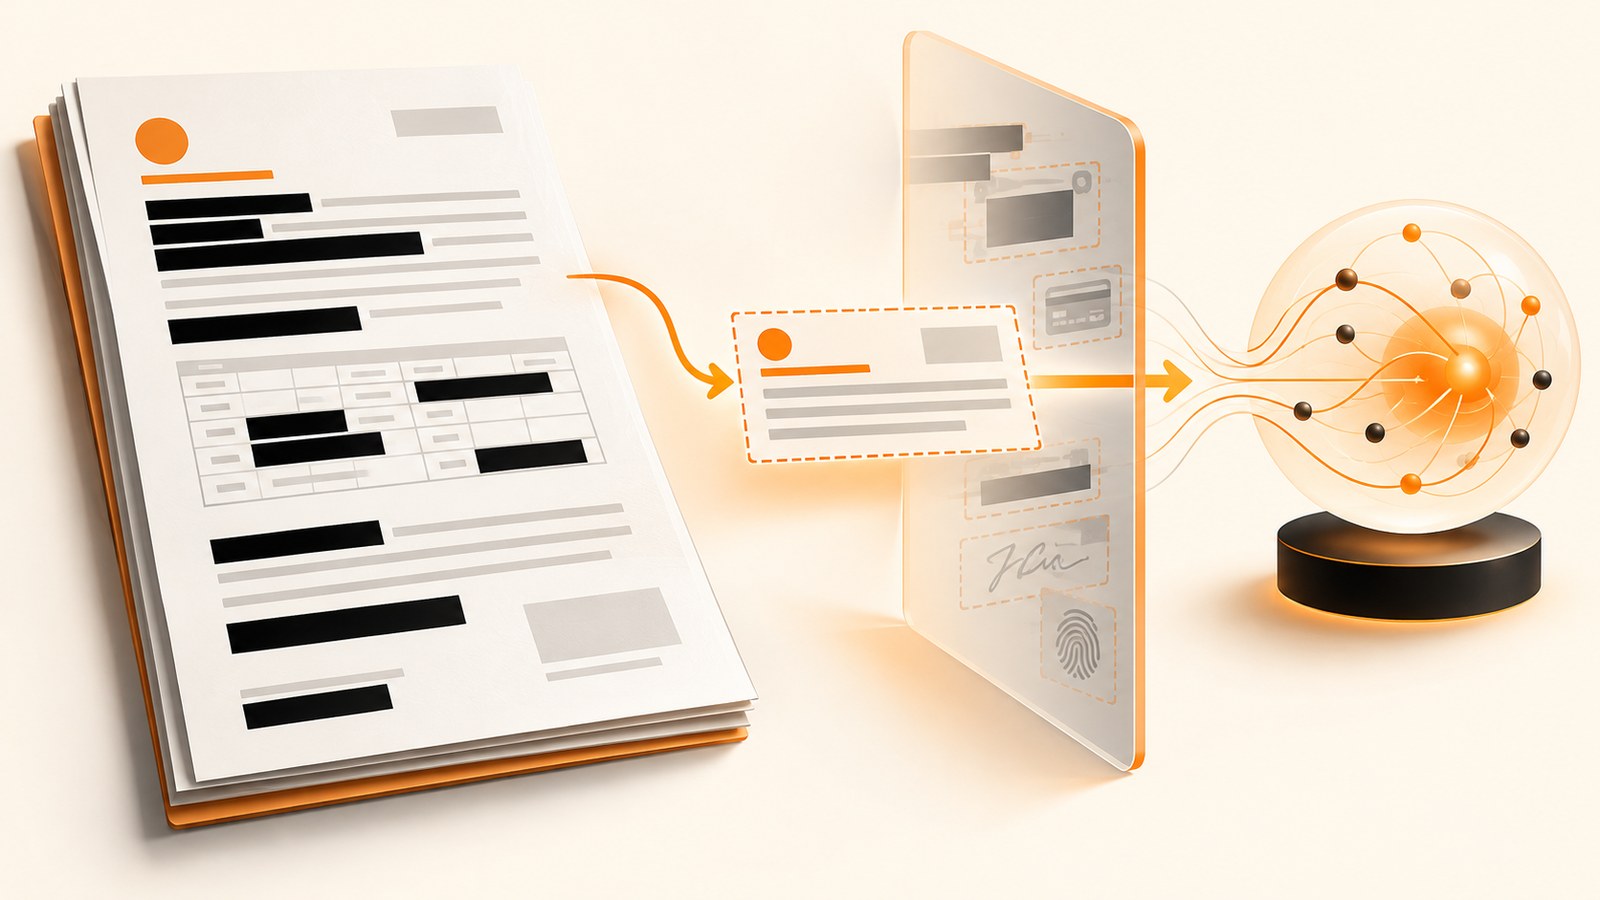
Imagina que quieres utilizar la IA para clasificar los correos de clientes. En vez de pegar directamente una conversación completa con el nombre, el número de pedido, la dirección y los datos de pago:
- Define la finalidad: por ejemplo, asignar el correo a “devolución”, “retraso” o “problema técnico”.
- Reduce la información: elimina identificadores y detalles que no cambien la categoría; si hace falta, utiliza un código y guarda la correspondencia por separado.
- Comprueba si es suficiente: prueba con ejemplos inventados o ya anonimizados y verifica que las categorías sean correctas.
- Utiliza solo el servicio autorizado: cuenta de empresa y configuración aprobadas, con acceso limitado a quien lo necesite.
- Revisa el resultado: una clasificación generada no debe convertirse automáticamente en una decisión sobre un cliente o una persona trabajadora.
Sustituir un nombre por “Cliente A” suele ser seudonimización, no anonimización: si se puede recuperar la identidad mediante una lista u otros detalles, el dato sigue siendo personal. También pueden identificar a alguien el cargo, la localidad, la fecha y las circunstancias cuando se combinan.
Decide antes de pegar o adjuntar información
- Puedes seguir si la finalidad está clara, la herramienta está autorizada, se ha evaluado el tratamiento y solo introduces lo imprescindible.
- Reduce o sustituye los datos primero si la tarea puede resolverse con un fragmento, datos sintéticos o información que no identifique a nadie.
- Para y pide una revisión si hay datos de salud u otras categorías especiales, información de clientes o empleados, credenciales, secretos empresariales, compromisos de confidencialidad o una cuenta personal no aprobada.
En resumen, la pregunta no es solo “¿esta IA utiliza mis datos para entrenar?”, sino “¿puede mi organización compartir estos datos concretos con este servicio y para esta finalidad?”. Si no se ha comprobado, no subas el documento. Para definir procesos de IA adecuados para tu actividad, con herramientas y controles coherentes, puedes hablar con Digital Noa sobre consultoría y estrategia digital.
Fuentes normativas: Reglamento General de Protección de Datos (RGPD), en particular los artículos 5, 6, 9 y 28; Dictamen 28/2024 del EDPB.